www.modernitovarna.com
06
'26
Written on Modified on
Testování kybernetické bezpečnosti v průmyslové automatizaci
RICAIP Testbed Praha a Siemens zavádějí ověřování odolnosti řídicích systémů pomocí pasivní analýzy sítě SINEC Security Monitor pro výrobní provozy.
www.siemens.com
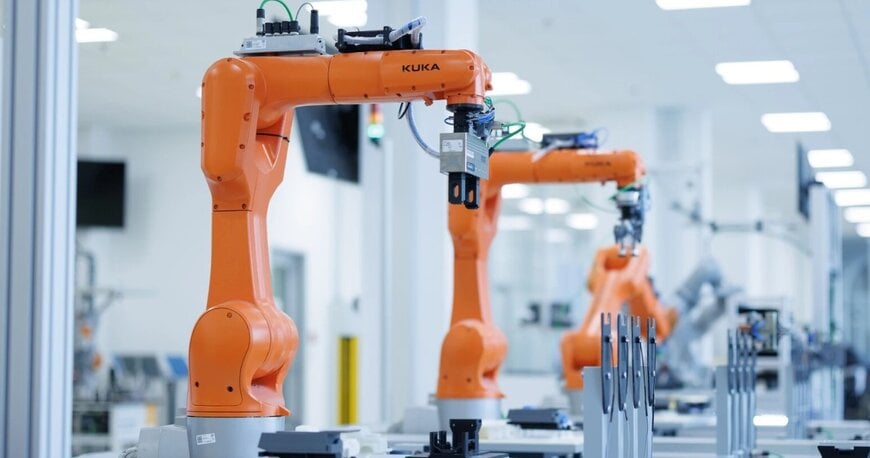
Rostoucí integrace provozních technologií s podnikovými sítěmi vystavuje průmyslové linky rizikům neoprávněného přístupu a výpadků, což vyžaduje testování odolnosti výrobní infrastruktury bez ohrožení reálné produkce. Výzkumné centrum RICAIP Testbed Praha při CIIRC ČVUT připravilo ve spolupráci se společností Siemens novou službu určenou pro průmyslové podniky a systémové integrátory, která umožňuje bezpečné ověření reakce automatizačních celků na externí útoky i anomálie v komunikaci.
Omezení rizik spojených s propojováním OT a IT
V provozním prostředí (Operational Technology – OT) vyžaduje zajištění bezpečnosti odlišný přístup než v běžných podnikových IT systémech. Průmyslové řídicí systémy (PLC), distribuované periferie i robotická pracoviště mívají životní cyklus v řádu desítek let, fungují v reálném čase a jejich přerušení způsobuje přímé materiální ztráty. Propojení těchto různorodých systémů do jednotné průmyslové infrastruktury zvyšuje zranitelnost vůči útokům typu Denial of Service (DoS), neautorizovaným zásahům zvenčí i infiltraci škodlivého kódu přes infikovaná servisní zařízení.
Výpadky způsobené zahlcením komunikačních sběrnic ukazují, že ochranu nelze do systému implementovat dodatečně. Bezpečnostní koncept musí být začleněn přímo do systémové architektury a prověřen před uvedením technologie do ostrého provozu.
Architektura pasivního monitorování sítě
Jádrem testovacího prostředí je software SINEC Security Monitor od společnosti Siemens. Tento nástroj funguje na bázi pasivní hloubkové inspekce paketů (Deep Packet Inspection), což znamená, že síťový provoz pouze odposlouchává přes zrcadlené porty (SPAN/mirroring) a nevysílá do průmyslové sítě žádné vlastní datové dotazy. Tím je vyloučeno ovlivnění deterministické komunikace mezi PLC a decentralizovanými vstupy/výstupy.
Systém automaticky provádí inventarizaci připojených zařízení, mapuje komunikační toky a vyhodnocuje anomálie na základě předem definovaných vzorců chování. Pokud se v síti objeví neautorizovaný pokus o změnu konfigurace PLC, nestandardní diagnostický požadavek nebo nárůst paketů signalizující zahlcení linky, platforma situaci okamžitě zaznamená jako bezpečnostní incident.
Validace průmyslových scénářů v reálných podmínkách
V prostorách testbedu mají podniky k dispozici reálnou výrobní techniku zahrnující programovatelné automaty, průmyslové roboty, senzory a pohony zapojené do funkčních linek. Inženýři a bezpečnostní specialisté zde mohou simulovat:
- pokusy o neoprávněný vzdálený přístup do řídicí vrstvy,
- připojení neověřeného nebo kompromitovaného servisního notebooku přímo na úroveň polní sběrnice,
- útoky zaměřené na přetížení přenosové kapacity sítě a vynucené zastavení výrobního cyklu,
- ověření segmentace sítě a funkce průmyslových firewallů před integrací do továrního celku.
Služba je v testbedu k dispozici od podzimu 2026. Pro malé a střední podniky je zapojení usnadněno prostřednictvím podpůrných programů, jako jsou Evropský digitální inovační hub (EDIH CTU), testovací infrastruktura AI-MATTERS/TEF a iniciativa Czech AI Factory.
Dodatečný kontext
Tato část uvádí technické specifikace a srovnání s konkurencí, které nebyly obsaženy v původním oznámení o produktu.
Požadavky na bezpečnost průmyslových řídicích systémů definuje mezinárodní standard IEC 62443, který vyžaduje zónování sítí, řízení přístupových práv a nepřetržitý monitoring komunikace. Na evropské úrovni se implementace stává nutností také vlivem směrnice NIS 2 a chystaného Aktu o kybernetické odolnosti (Cyber Resilience Act), které ukládají provozovatelům kritické a důležité infrastruktury povinnost systematicky řídit rizika v dodavatelských řetězcích a OT provozech.
Z hlediska technologického srovnání patří SINEC Security Monitor do kategorie nástrojů pro detekci anomálií a správu zranitelností v průmyslových sítích (OT Network Detection and Response – NDR). Na trhu existují specializované platformy s obdobným funkčním zaměřením, mezi něž patří zejména Nozomi Networks Guardian, Claroty Continuous Threat Detection (CTD) a Dragos Platform.
Zatímco tyto platformy nabízejí rozsáhlou podporu vícedodavatelských proprietárních protokolů a globální knihovny signatur průmyslových hrozeb, SINEC Security Monitor poskytuje specifickou výhodu v nativní integraci s ekosystémem Siemens Simatic, procesními systémy a konfigurátory TIA Portal. Umožňuje podrobnou interpretaci interních stavů zařízení Siemens a jejich firmware, což usnadňuje lokalizaci bezpečnostních zranitelností přímo na úrovni inženýrských dat a automatizačního hardwaru.
Editoval Evgeny Churilov, Induportals Media - Přizpůsobeno pomocí AI.
www.siemens.com